Перейти до вмісту
агентна кібербезпека / ші-агенти / blue team

Безпека ШІ-агентів — не лише аудит

Ми перевіряємо ШІ-агентів, які у вас працюють, — ін’єкції промптів, права доступу інструментів, MCP-сервери та розкриття даних — за OWASP Top 10 for Agentic Applications, а тоді розгортаємо агентів blue team, які постійно відстежують, знаходять і виправляють вразливості.

Навіщо аудит ШІ-агентів

ШІ-агент читає текст, якого не писав, а потім діє на його підставі з вашими обліковими даними. Звичайну перевірку безпеки створено для коду, що робить лише те, на що його запрограмували, — тож вона не призначена виявляти те, що йде не так між цими двома кроками.

01

Аудит ведуть ті, хто створює агентів

Аудит проводить команда, яка проєктує та створює ШІ-агентів, на чолі із засновником, що має магістерський ступінь з кібербезпеки, — тож кожна знахідка надходить із виправленням, яке відповідає тому, як агенти справді працюють, а не із загальним попередженням.

02

Недовірені вхідні дані — всюди

Агентом, який читає листи, документи, вебсторінки чи вивід інструментів, може керувати той, хто їх написав. Ми простежуємо кожну точку, через яку потрапляє недовірений текст, і те, що агент може зробити після цього.

03

Найменші привілеї для кожного інструменту

Те, що агент може зламати, обмежене тим, до чого дотягуються його інструменти. Ми описуємо всі інструменти й MCP-сервери, які він може викликати, і всі облікові дані, які він має, а тоді звужуємо кожен доступ до того, що потрібно для задачі.

04

Контроль людини там, де це важливо

Незворотні дії — платежі, видалення, вихідні повідомлення, зміни в продакшені — мають чекати на підтвердження людини. Ми перевіряємо, які з них справді чекають, а які лише створюють таке враження.

05

Blue team, що лишається на варті

Аудит — це знімок стану, а промпти, інструменти й залежності змінюються з кожним релізом. Наші агенти blue team працюють і після звіту: ведуть моніторинг, знаходять нові вразливості та виправляють їх.

06

Відповіді для перевірок безпеки

Коли під час перевірки безпеки корпоративний клієнт запитує, як захищено вашого ШІ-агента, ви відповідаєте моделлю загроз, знахідками, виправленнями та результатами повторної перевірки — а не обіцянкою.

Що ми надаємо

01

Модель загроз агента та обсяг

Ми описуємо кожного агента: для чого він, які дані читає, які інструменти й MCP-сервери викликає, які облікові дані має і які дії може виконувати, — а тоді письмово погоджуємо обсяг ще до початку перевірки.

02

Перевірка безпеки агентів

Пряма й непряма ін’єкція промптів, зловживання інструментами, надто широкі права доступу, робота із секретами, витік вмісту пам’яті агента та даних, небезпечна обробка виводу й відсутні кроки підтвердження — за переліками ризиків OWASP для агентних систем і LLM.

03

Звіт про знахідки та план усунення

Пріоритезований звіт: де саме знаходиться кожна проблема, як її відтворити, що з неї отримує зловмисник і яка зміна її закриває, — а також повторна перевірка, щойно ваша команда впровадить виправлення. Якщо хочете зняти цю роботу з себе — виправлення зробимо ми.

04

Агенти blue team, які працюють постійно

Захисні ШІ-агенти, яких ми розгортаємо, щоб активно стежити за вашими системами, знаходити нові вразливості, щойно вони з’являються, і виправляти їх — безперервно, а не раз на рік.

Пакети з фіксованою ціною

Фіксований обсяг, фіксована ціна. Потрібно більше? Запишіться на дзвінок, і ми визначимо обсяг.

Фіксована ціна

Аудит безпеки ШІ-агентів

$1,000USD

  • Модель загроз агента: дані, які він читає, інструменти та MCP-сервери, які викликає, облікові дані, якими володіє, і дії, які може виконати
  • Перевірка безпеки: ін’єкції промптів (прямі та непрямі), неправильне використання інструментів, дозволи, секрети, витоки даних, обробка виводу та точки погодження
  • Перевірка за OWASP Top 10 для агентних застосунків і OWASP Top 10 для LLM-застосунків
  • Пріоритезований звіт про знахідки з кроками відтворення та змінами, що закривають кожну знахідку
  • Повторна перевірка після внесення виправлень вашою командою, з письмовим підтвердженням
Процес

  1. 01

    Описуємо

    Ми складаємо перелік ваших агентів, їхніх інструментів і прав доступу та домовляємося, що входить в обсяг аудиту і що для вашого бізнесу означає найгірший сценарій.

  2. 02

    Перевіряємо

    Кожного агента перевіряємо за переліками ризиків OWASP для агентних систем і LLM, а кожну знахідку відтворюємо й описуємо разом із виправленням.

  3. 03

    Захищаємо

    Ваші виправлення виходять у продакшен, і ми повторно їх перевіряємо. Далі постійну роботу — моніторинг, пошук і виправлення вразливостей — беруть на себе агенти blue team.

За якими стандартами ми перевіряємо

Опубліковані фреймворки, які можна перевірити самостійно, — кожна картка веде на офіційне джерело.

Часті запитання

Що найчастіше запитують про безпеку ШІ-агентів

Цей термін вживають у двох значеннях: захист ШІ-агентів, якими користується компанія, і використання ШІ-агентів для роботи з безпеки. Ця послуга охоплює обидва. Ми проводимо аудит ваших агентів і посилюємо їхній захист, а потім розгортаємо власних агентів blue team («синьої команди»), які й після завершення аудиту продовжують відстежувати, знаходити й виправляти вразливості.

«Аудит кібербезпеки» перевіряє звичайний код застосунку, залежності, автентифікацію та хмарну конфігурацію. Цей аудит охоплює те, що властиве саме агентам: недовірений текст, який керує їхньою поведінкою, інструменти й MCP-сервери із завеликим доступом і дії, які виконуються без контролю людини. Продукту з агентом часто потрібні обидва, і ми можемо визначити їхній обсяг разом.

Ні. Це аудит на основі аналізу: ми читаємо промпти агента, визначення інструментів, права доступу та код, а не атакуємо його ззовні, — так ми бачимо логіку, яку зовнішньому тестувальнику доводиться вгадувати. Подальша робота — це blue team, тобто захисний моніторинг і виправлення, а не наступальне тестування. Якщо вам потрібен формальний зовнішній пентест з атестаційним листом, ми так і скажемо.

Вони продовжують працювати після аудиту: активно стежать за вашими системами, знаходять нові вразливості, щойно ті з’являються, і виправляють їх. Разовий аудит показує, яким був ваш стан на день його завершення; blue team підтримує цю картину актуальною.

Ні. Ми перевіряємо агентів незалежно від того, хто їх створив, — ваша внутрішня команда, інша агенція чи платформа для агентів, яку ви налаштували, — якщо ми бачимо, як вони влаштовані: промпти, інструменти, права доступу та код.

Ні, і жоден подібний аудит цього не може, — звіти SOC 2 видають ліцензовані фірми сертифікованих публічних бухгалтерів (CPA). Натомість ви отримуєте технічні докази: модель загроз, знахідки, виправлення та результати повторної перевірки, які можна передати вашому аудитору або надати для перевірки безпеки корпоративного клієнта.

Так, ще до того, як ви щось нам передасте. Промпти, визначення інструментів і знахідки конфіденційні за замовчуванням і ніколи не стають публічним кейсом.

Поговорімо

Забронюйте дзвінок з нашим CEO

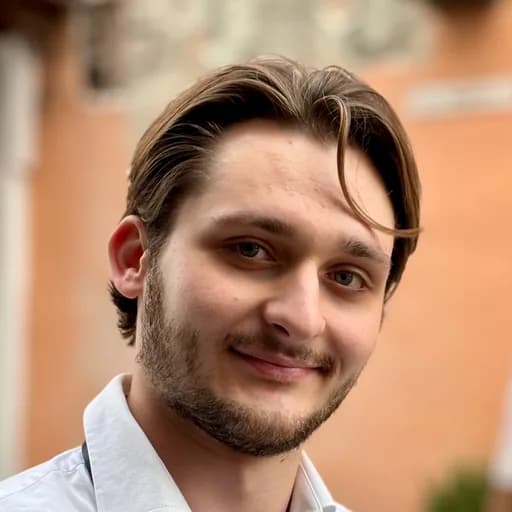
Портрет Дениса Гавриляка, засновника та CEO Applefy

Денис Гавриляк

Засновник і CEO

  • 10+ років у розробці програмного забезпечення
  • Магістр із кібербезпеки
  • Глибоке й актуальне знання інструментів ШІ

Ви говоритимете з людиною, яка сама створює продукт. Денис особисто працює над продуктом, архітектурою та випуском — і уважно стежить за тим, на що інструменти ШІ справді здатні в реальному продукті, а не лише в демо.